
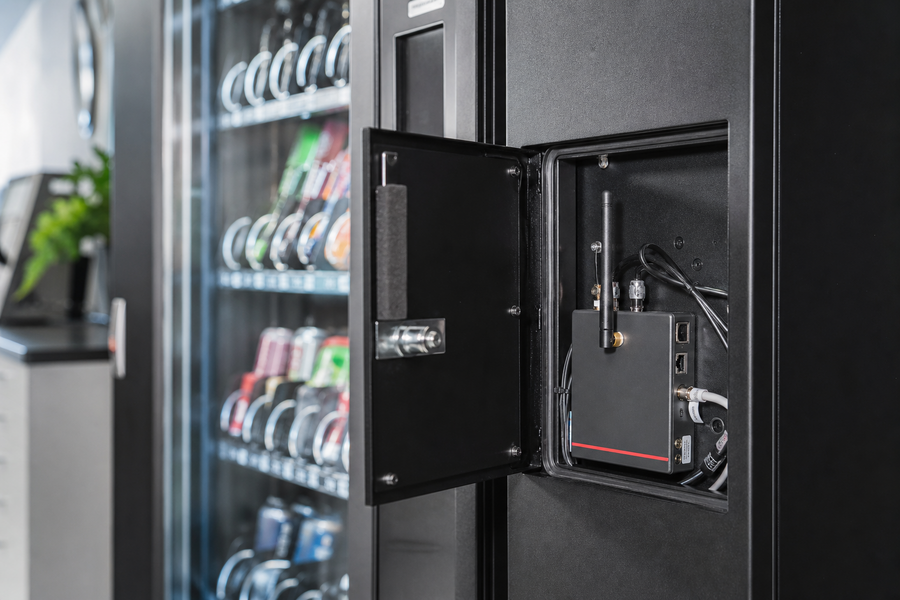
Fernüberwachung macht Verkaufsautomaten transparenter: Bestände, Temperaturen, Störungen und Umsätze lassen sich aus der Ferne kontrollieren. Datenschutzrechtlich entscheidend ist jedoch nicht die Telemetrie an sich, sondern welche Daten erhoben werden, ob sie Personen zugeordnet werden können und wer darauf zugreift. Reine Fehlercodes sind anders zu bewerten als Mitarbeiterkarten, Zahlungsreferenzen oder Kamerabilder.
Du brauchst deshalb vor der Inbetriebnahme eine Prüfung der einzelnen Funktionen – nicht nur eine allgemeine Aussage des Anbieters zur DSGVO-Konformität. Dieser Ratgeber zeigt, wie Du Maschinendaten von personenbezogenen Daten trennst, Verantwortlichkeiten festlegst sowie Video, Beschäftigtendaten, Cloud und Löschung planst. Er bietet eine praktische Orientierung und ersetzt keine rechtliche Prüfung des konkreten Einsatzfalls.
Welche Daten überträgt die Fernüberwachung tatsächlich?
Telemetrie bezeichnet die automatisierte Erfassung und Fernübertragung von Betriebs-, Zustands- und Ereignisdaten eines Automaten. Typische Beispiele sind Füllstände, Temperaturwerte, Fehlercodes, Türöffnungen, Produktverkäufe und Verbindungsstatus. Solche Informationen können rein technisch sein, müssen es aber nicht bleiben.
Erstelle deshalb zunächst ein Dateninventar auf Feldebene. Die Angabe „Umsatzdaten“ ist zu ungenau. Relevant ist, ob das System nur Tagessummen überträgt oder einzelne Transaktionen mit Uhrzeit, Automatenkennung, Zahlungsreferenz und Karten-ID speichert. Auch bei Benutzerkonten, Servicezugängen und Mitarbeiter-Badges kommt es darauf an, welche Kennungen gespeichert und womit sie verknüpft werden.
- Betriebsdaten: Temperatur, Kühlstatus, Fehlercode, Strom- oder Netzwerkstatus.
- Warenwirtschaft: Bestand, Abverkauf je Produkt, Nachfüllbedarf und Verderbswarnungen.
- Ereignisdaten: Türöffnung, Neustart, Wartung, Alarm oder Manipulationsversuch.
- Transaktionsdaten: Zeitpunkt, Betrag, Zahlungsart, Terminal- und Transaktionsreferenzen.
- Nutzerdaten: Kundenkonto, Mitarbeiterkarte, Badge-ID, Guthaben oder individuelles Kaufprofil.
- Bilddaten: Livebild, Aufnahme, Standbild oder Analyse einer Kamera.
Die technischen Grundlagen und typische Funktionen findest Du ergänzend im Überblick zur Vending-Telemetrie und Fernüberwachung. Für die Datenschutzprüfung zählt anschließend jede aktivierte Funktion einzeln.
Fordere vom Anbieter eine vollständige Liste der Datenfelder, Übertragungsintervalle, Verknüpfungen, Empfänger und Standard-Speicherfristen an. Ein Datenflussdiagramm ist dafür oft aussagekräftiger als eine allgemeine Produktbeschreibung.
Westvend unterstützt Dich bei der Auswahl von Automaten-, Zahlungs- und Fernüberwachungsfunktionen für Deinen Einsatzbereich.
Die Datenarten-Ampel: von Maschinendaten bis zum Personenprofil
Personenbezogene Daten sind Informationen, die sich direkt oder indirekt einer identifizierten oder identifizierbaren natürlichen Person zuordnen lassen. Dabei zählt nicht nur ein Klarname. Auch eine wiederkehrende Kartenkennung, ein Techniker-Login oder eine Transaktion mit genauer Uhrzeit kann zusammen mit weiteren Informationen einen Personenbezug herstellen.
Anonyme Daten fallen nicht unter die DSGVO. Wirklich anonym sind sie aber nur, wenn eine Zuordnung mit vernünftigerweise verfügbaren Mitteln nicht mehr möglich ist. Das Entfernen eines Namens genügt nicht, wenn eine stabile Kennung oder eine separate Zuordnungstabelle erhalten bleibt. Solche pseudonymisierten Daten bleiben personenbezogen.
| Stufe | Typische Daten | Prüfung und Maßnahmen |
|---|---|---|
| Grün | Temperatur, allgemeiner Fehlercode, aggregierter Bestand, Gerätestatus | Personenbezug und mögliche Verknüpfungen dokumentieren; nur erforderliche Werte übertragen. |
| Gelb | Exakte Zeitstempel, Türereignisse, Terminalkennung, pseudonyme Karten-ID, Benutzer- oder Techniker-Login | Zweck, Rechtsgrundlage, Rollen, Zugriff und Löschung festlegen; Verknüpfbarkeit ausdrücklich prüfen. |
| Rot | Video, personenbezogene Mitarbeiterkarte, individuelle Kauf- oder Leistungsprofile, Gesichtserkennung | Erforderlichkeit und mildere Mittel streng prüfen; Datenschutzbeauftragte, Betriebsrat oder juristische Beratung früh einbinden. |
Auch grüne Daten können in die gelbe Stufe wechseln. Eine Temperaturmeldung wird beispielsweise personenbeziehbar, wenn sie mit dem Login des Mitarbeiters verknüpft wird, der für Kontrolle oder Nachfüllung verantwortlich ist. Umgekehrt lässt sich das Risiko reduzieren, wenn Verkaufsdaten früh aggregiert, Kennungen regelmäßig gewechselt und Zuordnungstabellen getrennt gehalten werden.
Für Kühlüberwachung genügen häufig technische Temperatur- und Alarmdaten. Wie solche Zustandsdaten betrieblich eingesetzt werden, erläutern die Grundlagen zur Automatenkühlung. Individuelle Nutzerkennungen sind für diesen Zweck normalerweise nicht erforderlich.
Bewerte nicht nur jedes Datenfeld isoliert. Prüfe auch, welche Rückschlüsse durch Zeitstempel, Standort, Schichtplan, Zahlungsdaten oder Zugriffsprotokolle in Kombination möglich sind.
Verantwortlicher, Auftragsverarbeiter oder eigener Anbieter?
Der Verantwortliche entscheidet über Zweck und wesentliche Mittel der Verarbeitung. Der Auftragsverarbeiter verarbeitet personenbezogene Daten dagegen weisungsgebunden für den Verantwortlichen. Entscheidend ist die tatsächliche Aufgabenverteilung – nicht allein die Bezeichnung im Vertrag.
Bei einem typischen Modell legt der Automatenbetreiber fest, welche Telemetriedaten zu welchen betrieblichen Zwecken ausgewertet werden. Nutzt die Cloud-Plattform diese Daten ausschließlich nach seinen Weisungen, spricht das für eine Auftragsverarbeitung. Bestimmt ein Anbieter eigene Zwecke, etwa eine unabhängige Profilbildung oder Produktanalyse, kann eine eigene Verantwortlichkeit entstehen.
| Beteiligter | Mögliche Rolle | Zu klärende Punkte |
|---|---|---|
| Automatenbetreiber | Häufig Verantwortlicher | Zwecke, Datenumfang, Zugriffe, Informationspflichten und Löschung |
| Standortunternehmen | Eigener oder gemeinsam Verantwortlicher; teils nur Vertragspartner | Einfluss auf Zwecke, Mitarbeiterkarten, Kameras, Zutritt und Informationen vor Ort |
| Telemetrie-Plattform | Oft Auftragsverarbeiter | Weisungsbindung, Unterauftragnehmer, Hosting, Supportzugriffe und Datenexport |
| Zahlungsdienstleister | Je nach Zahlungsmodell häufig eigenständig verantwortlich | Abgrenzung der Zahlungsabwicklung von Betreiber-Dashboard und Verkaufsanalyse |
| Wartungsunternehmen | Auftragsverarbeiter oder Empfänger mit begrenztem Zugriff | Fernzugriff, Vertraulichkeit, Protokollierung und Löschung lokaler Kopien |
Für Grenzfälle helfen drei Fragen: Wer entscheidet, warum Daten verarbeitet werden? Wer bestimmt wesentliche Funktionen wie Analyse, Empfänger oder Speicherdauer? Und darf der Beteiligte Daten für eigene Zwecke nutzen? Legen Betreiber und Standortunternehmen Zwecke und wesentliche Mittel gemeinsam fest, ist eine gemeinsame Verantwortlichkeit zu prüfen. Diese Einordnung hängt stets vom konkreten Modell ab.
Verarbeitet ein Telemetrie- oder Wartungsanbieter personenbezogene Daten weisungsgebunden, ist regelmäßig ein Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO erforderlich. Dieser sollte unter anderem Gegenstand, Dauer, Datenarten, Personengruppen, Weisungen, Sicherheitsmaßnahmen, Unterauftragsverarbeiter sowie Rückgabe und Löschung nach Vertragsende regeln. Die Anforderungen ergeben sich aus der Datenschutz-Grundverordnung.
Ein Auftragsverarbeitungsvertrag löst nicht alle Datenschutzfragen. Der Betreiber bleibt für eine zulässige Konfiguration, Datenminimierung, Betroffeneninformationen und die Kontrolle des Dienstleisters verantwortlich.
Für personenbezogene Telemetriedaten kommt je nach Zweck insbesondere ein berechtigtes Interesse nach Art. 6 Abs. 1 lit. f DSGVO infrage. Dafür musst Du das konkrete Interesse, die Erforderlichkeit und die Interessen der Betroffenen dokumentiert abwägen. Eine Vertragserfüllung kann passen, wenn die Verarbeitung objektiv notwendig ist, um einen Vertrag mit der betroffenen Person zu erfüllen. Eine pauschale Einwilligung ist meist keine Auffanglösung: Sie muss freiwillig, informiert, spezifisch und widerruflich sein.
Regle außerdem im Standortvertrag für Verkaufsautomaten, wer Hinweise anbringt, Anfragen Betroffener bearbeitet, Vorfälle meldet und Änderungen an Kamera, Kartensystem oder Plattform freigibt.
Videoüberwachung und Mitarbeiterdaten getrennt prüfen
Eine Kamera am Automaten ist keine gewöhnliche Telemetriefunktion. Schon ein Livebild ohne dauerhafte Speicherung verarbeitet personenbezogene Daten, wenn Menschen erkennbar sind. Für die Beurteilung brauchst Du einen konkreten Zweck, etwa den Schutz vor dokumentierten Manipulationen. Die allgemeine Behauptung, eine Kamera erhöhe die Sicherheit, reicht für die Interessenabwägung nicht aus.
Prüfe zunächst mildere Mittel: bessere Beleuchtung, mechanische Sicherungen, Türkontakte, Erschütterungssensoren, Standortverlagerung oder zeitnahe Störungsmeldungen. Hinweise dazu findest Du im Ratgeber zum Vandalismusschutz bei Automaten. Bleibt Videoüberwachung erforderlich, sollte der Bildausschnitt so eng wie möglich sein. Sitzbereiche, Laufwege, Nachbargrundstücke, Arbeitsplätze und öffentliche Flächen gehören nicht ohne Not ins Bild.
Ein kompakter Prüfpfad lautet: konkreten Sicherheitszweck und Vorfälle dokumentieren, mildere Mittel bewerten, notwendigen Bildbereich festlegen, Interessen abwägen, vor dem überwachten Bereich informieren und Zugriffe sowie Löschung regeln. Die Speicherdauer ist dabei stets einzelfallbezogen aus dem Zweck zu begründen; es gibt keine pauschal passende Frist für jeden Automatenstandort.
Vor Beginn sind Rechtsgrundlage und Interessenabwägung zu dokumentieren. Zugriffe sind auf wenige befugte Personen zu begrenzen und zu protokollieren. Tonaufzeichnung, Gesichtserkennung und verdeckte Überwachung erhöhen das Risiko erheblich und verlangen eine gesonderte, besonders strenge Prüfung. Die europäischen Anforderungen an Erforderlichkeit, Transparenz und Speicherbegrenzung erläutern die Leitlinien des Europäischen Datenschutzausschusses zur Videoüberwachung.
Speichere Kamerabilder nicht vorsorglich für einen langen Zeitraum. Ist kein Vorfall erkennbar, entfällt die Erforderlichkeit regelmäßig schnell; eine längere Speicherung braucht eine nachvollziehbare Begründung im konkreten Einsatzfall.
Mitarbeiterkarten und personalisierte Guthabenkonten sind ebenfalls separat zu behandeln. Werden Käufe, Pausen, Anwesenheitszeiten oder Standorte einzelnen Beschäftigten zugeordnet, entstehen Beschäftigtendaten. Hier gelten neben der DSGVO die Anforderungen des § 26 BDSG. Wegen des Abhängigkeitsverhältnisses ist die Freiwilligkeit einer Einwilligung im Arbeitsverhältnis besonders sorgfältig zu prüfen.
Kann eine technische Einrichtung nach ihrer konkreten Ausgestaltung Verhalten oder Leistung von Beschäftigten überwachen, muss die Beteiligung des Betriebsrats oder der zuständigen Personalvertretung früh geprüft werden. Das betrifft nicht nur aktiv verwendete Leistungsrankings, sondern kann auch bei personenbezogen auswertbaren Karten-, Zugriffs- oder Verkaufsdaten relevant sein. Das Mitbestimmungsrecht regelt § 87 Abs. 1 Nr. 6 BetrVG.
Cloud, Anbieter und Fernzugriff datenschutzkonform auswählen
Datenschutz beginnt bei der Beschaffung. Ein Dashboard kann funktional überzeugen und trotzdem unnötige Risiken erzeugen, wenn Hosting-Ort, Unterauftragsverarbeiter, Exportmöglichkeiten oder Supportzugriffe unklar bleiben. Lass Dir deshalb nicht nur eine Sicherheitszertifizierung zeigen, sondern die konkrete Datenverarbeitung erklären.
Bei Hosting oder Fernsupport außerhalb des Europäischen Wirtschaftsraums sind Drittlandübermittlungen zu prüfen. Ein Serverstandort in der EU genügt nicht automatisch, wenn Administratoren oder Unterauftragnehmer aus Drittländern zugreifen können. Kläre den konkreten Übermittlungsmechanismus, mögliche ergänzende Schutzmaßnahmen sowie die tatsächlichen Zugriffswege.
- Wo werden Produktivdaten, Backups und Protokolle gespeichert?
- Welche Unterauftragsverarbeiter erhalten Zugriff und an welchen Standorten arbeiten sie?
- Gibt es einen Vertrag zur Auftragsverarbeitung mit klaren Sicherheitsmaßnahmen?
- Unterstützt das Dashboard Mehrfaktor-Authentisierung und abgestufte Rollenrechte?
- Werden administrative Änderungen und Fernzugriffe nachvollziehbar protokolliert?
- Lassen sich Daten selektiv exportieren, berichtigen und löschen?
- Wie lange liefert der Anbieter Sicherheitsupdates für Gateway und Software?
- Was geschieht mit Daten, Backups und Konten nach Vertragsende?
Zu den technischen und organisatorischen Maßnahmen gehören individuelle Konten, starke Authentisierung, minimale Rechte, verschlüsselte Verbindungen, abgesicherte Gateways, zeitlich begrenzte Fernwartung, Protokollauswertung, Backup- und Wiederherstellungsverfahren sowie ein Prozess für Sicherheitsupdates. Gemeinsame Sammelkonten für Betreiber, Befüller und Techniker erschweren dagegen die Nachvollziehbarkeit.
Lege fest, wer Sicherheitsvorfälle bewertet und meldet. Eine ungewöhnliche Türöffnung ist noch keine Datenschutzverletzung. Ein kompromittiertes Dashboard, ein verlorener Datenexport oder ein unbefugter Zugriff auf Karten- und Videodaten kann dagegen eine Prüfung nach Art. 33 DSGVO auslösen.
Berücksichtige bei der Auswahl neben Ausstattung und Kapazität auch Telemetrie, Zahlungsoptionen, Rollenrechte und Schnittstellen.
Die Prüfung vor der Inbetriebnahme dokumentieren
Eine belastbare Prüfung folgt dem Datenfluss. Starte beim Sensor oder Eingabefeld und verfolge die Daten über Gateway, Mobilfunkverbindung, Cloud, Dashboard, Export und Supportzugriff. So erkennst Du Kopien und Empfänger, die in einer reinen Funktionsliste leicht übersehen werden.
Beziehe Datenschutzbeauftragte, Informationssicherheit, Personalvertretung und Standortpartner früh ein. Werden sie erst nach dem technischen Rollout beteiligt, lassen sich problematische Standardfunktionen oft nur noch mit zusätzlichem Aufwand ändern.
- Dateninventar erstellen: Alle Datenfelder, Quellen, Zeitstempel, Kennungen, Verknüpfungen und Exporte erfassen.
- Personenbezug prüfen: Direkte, indirekte und kombinierte Identifizierbarkeit bewerten; Pseudonyme nicht als anonym behandeln.
- Zweck und Rechtsgrundlage festlegen: Für jede Verarbeitung einen konkreten Zweck definieren und Daten auf das Erforderliche begrenzen.
- Rollen zuordnen: Verantwortliche, Auftragsverarbeiter, gemeinsam Verantwortliche und eigenständige Empfänger bestimmen.
- Empfänger und Transfers prüfen: Hosting, Unterauftragnehmer, Fernsupport und mögliche Drittlandzugriffe dokumentieren.
- Löschung und Sicherheit umsetzen: Fristen, Rollenrechte, Protokollierung, Verschlüsselung, Vorfallprozess und Vertragsende festlegen.
Personenbezogene Verarbeitungen gehören in das Verzeichnis der Verarbeitungstätigkeiten nach Art. 30 DSGVO. Die Beschreibung sollte nicht nur „Automatenbetrieb“ lauten, sondern Zwecke, Datenkategorien, betroffene Gruppen, Empfänger, Drittlandtransfers, Löschfristen und Sicherheitsmaßnahmen nachvollziehbar benennen.
Informationspflichten nach Art. 13 oder 14 DSGVO bestehen gegenüber Kunden und Beschäftigten, sobald personenbezogene Daten verarbeitet werden. Ein Hinweis am Automaten sollte den Verantwortlichen, den Verarbeitungszweck und einen leicht erreichbaren ausführlichen Datenschutzhinweis erkennbar machen. Bei Videoüberwachung muss die Information bereits vor Betreten des überwachten Bereichs wahrnehmbar sein.
Eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO ist erforderlich, wenn die Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten verursacht. Hinweise darauf sind systematische Überwachung öffentlich zugänglicher Bereiche, umfangreiche Verknüpfung von Verhaltensdaten, besonders eingriffsintensive Technologien oder detaillierte Beschäftigtenprofile. Dokumentiere auch die Entscheidung, warum eine Folgenabschätzung im konkreten Fall nicht erforderlich ist.
Löschung und steuerliche Aufbewahrung voneinander trennen
Eine einzige Speicherfrist für alle Daten ist fast immer ungeeignet. Temperaturwerte, Videodaten, Benutzerprotokolle und steuerrelevante Transaktionsunterlagen erfüllen unterschiedliche Zwecke. Trenne diese Kategorien technisch und organisatorisch, statt den gesamten Datenbestand an der längsten denkbaren Frist auszurichten.
Die folgende Einordnung ersetzt keine Prüfung der konkreten gesetzlichen oder vertraglichen Anforderungen, verhindert aber eine pauschale Vorratsspeicherung:
| Datenkategorie | Typischer Zweck | Planungsfrage zur Löschung oder Aufbewahrung |
|---|---|---|
| Betriebs- und Zustandsdaten | Störungsanalyse, Qualitätskontrolle, Tourenplanung | Wann endet der betriebliche Analysebedarf, und sind Werte früh aggregierbar? |
| Sicherheitsereignisse | Aufklärung von Manipulation oder unbefugtem Zugriff | Welche konkrete Nachweis- oder Untersuchungsdauer ist erforderlich? |
| Bilddaten | Aufklärung eines dokumentierten Sicherheitszwecks | Wann entfällt ohne erkennbaren Vorfall die Erforderlichkeit? |
| Benutzer- und Administratorprotokolle | Sicherheit, Berechtigungsnachweis, Fehlersuche | Welche Dauer ist für Nachvollziehbarkeit erforderlich, ohne Zugriffshistorien unbegrenzt vorzuhalten? |
| Buchungs- und Transaktionsunterlagen | Buchführung und steuerliche Nachweise | Welche Unterlagen sind tatsächlich aufbewahrungspflichtig, und welche Zusatzdaten sind davon trennbar? |
Steuerlich relevante Buchungs- und Transaktionsunterlagen können gesetzlichen Aufbewahrungspflichten unterliegen. Das rechtfertigt jedoch nicht automatisch die Speicherung sämtlicher Telemetrie-, Karten- oder Profildaten. Bewahre nur die tatsächlich erforderlichen Unterlagen im vorgesehenen System auf und lösche nicht benötigte Zusatzinformationen. Die maßgeblichen Kategorien und Anforderungen sind insbesondere anhand von § 147 Abgabenordnung und der konkreten Buchführung zu bestimmen.
Teste vor dem Produktivstart, ob zugesagte Löschfunktionen tatsächlich funktionieren. Ein Dashboard-Schalter kann Daten lediglich ausblenden, während sie in Exporten, Protokollen oder Sicherungen erhalten bleiben. Kläre, wann Sicherungskopien überschrieben werden und wie eine Löschung nach Vertragsende nachgewiesen wird.
Lege für jede Datenkategorie Zweck, Startpunkt der Frist, Löschereignis, verantwortliche Rolle und technische Löschmethode fest. Prüfe dabei auch Backups, Exporte, lokale Gateway-Speicher und Konten ausgeschiedener Mitarbeiter.
Zur Freigabe gehören schließlich ein dokumentierter Funktionstest, aktuelle Datenschutzhinweise, geregelte Berechtigungen, geschulte Administratoren und ein Prozess für Änderungen. Wird später eine Kamera, Mitarbeiterkarte oder neue Analysefunktion aktiviert, beginnt die Prüfung für diese Erweiterung erneut.
Fazit
Fernüberwachung von Verkaufsautomaten ist nicht automatisch datenschutzkritisch. Entscheidend sind der konkrete Personenbezug, die Verknüpfbarkeit der Daten, der Zweck und die Zugriffsrechte. Wer die Konfiguration vor dem Produktivstart prüft und dokumentiert, schafft eine bessere Grundlage für einen datensparsamen Betrieb.
- Reine Maschinendaten können durch Kennungen, Zeitstempel oder zusätzliche Quellen personenbezogen werden.
- Kameras, Mitarbeiterkarten und individuelle Nutzungsprofile benötigen eine deutlich strengere Einzelfallprüfung als normale Telemetrie.
- Rollen, Cloud-Zugriffe, Löschkonzept und Sicherheitsmaßnahmen sollten vor der Inbetriebnahme verbindlich feststehen.
Westvend kann Dich bei der Auswahl passender Automaten-, Telemetrie- und Zahlungskomponenten unterstützen. Unverbindlich anfragen →